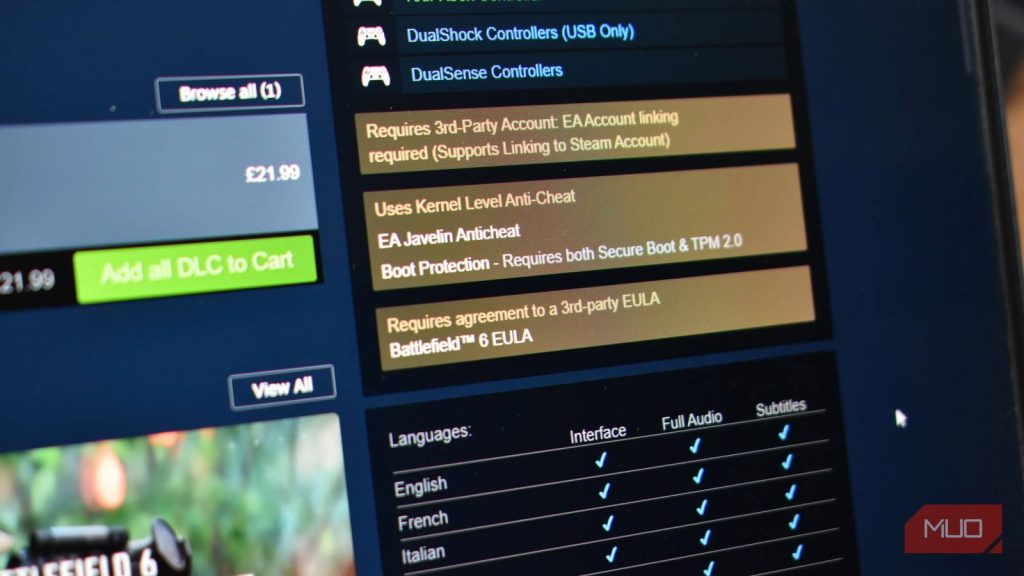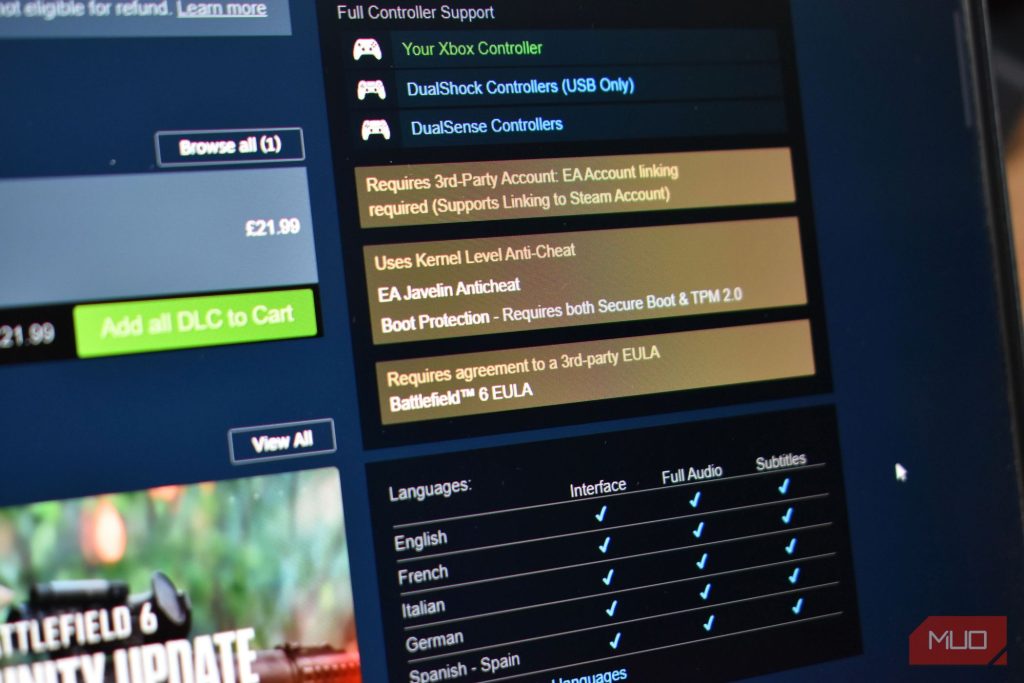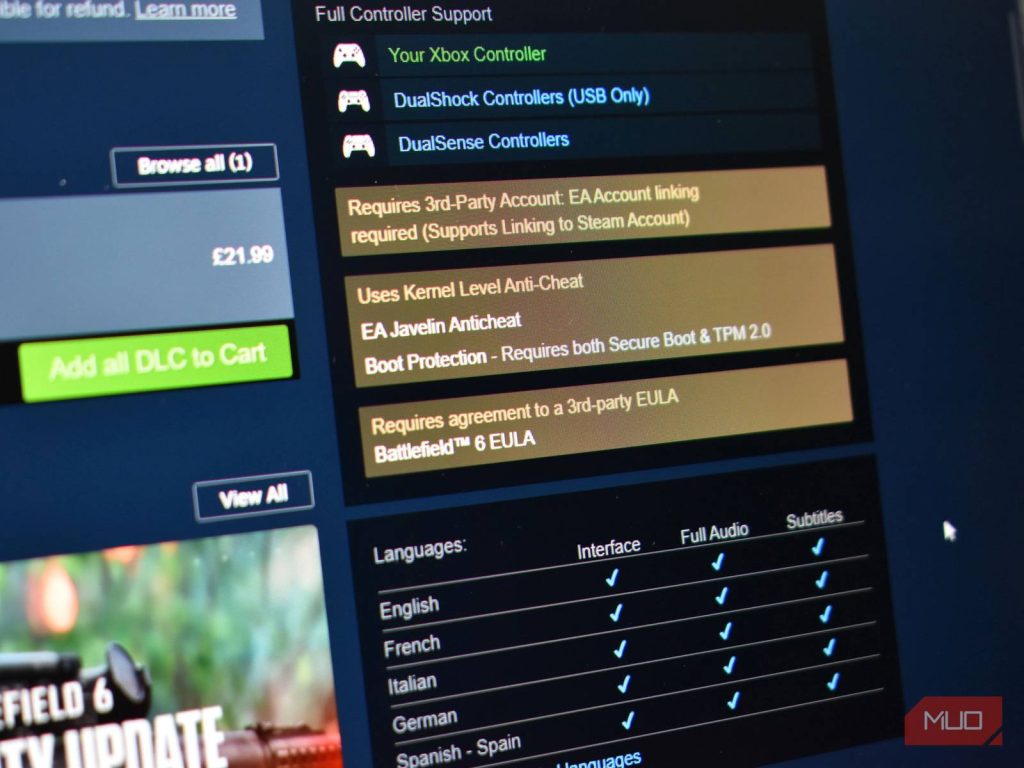
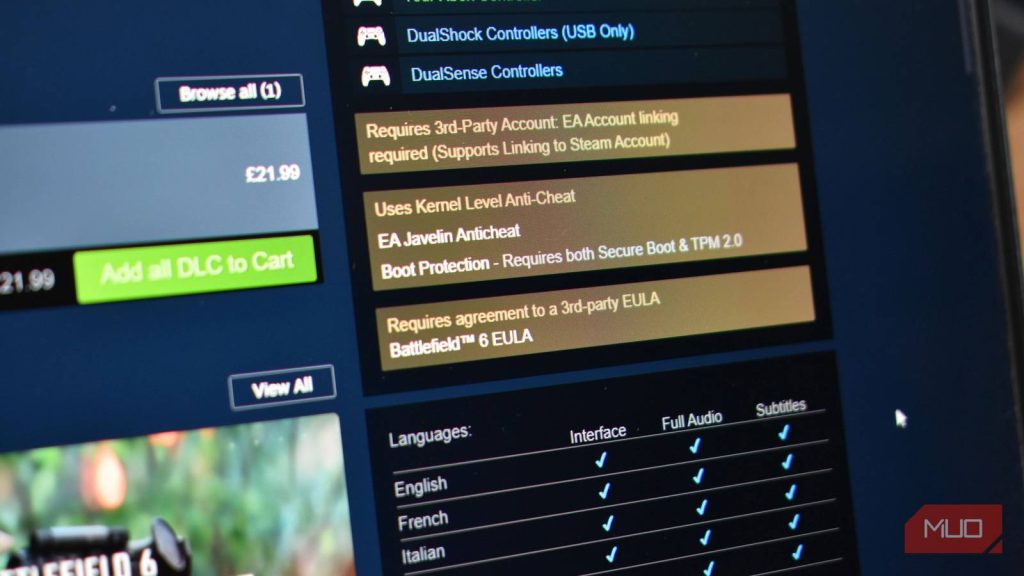
Les logiciels anticheat fonctionnant au niveau du noyau ne constituent pas une nouveauté : ils existent depuis plusieurs années. Les premières versions reposaient surtout sur une détection côté serveur. Les implémentations modernes s’exécutent en anneau 0 (Ring 0) du système d’exploitation, ce qui leur donne accès à la quasi-totalité du système. Ce niveau de privilège est aujourd’hui courant dans de nombreux jeux à service continu.
Fonctionnement et accès système
Un anticheat au niveau noyau prend la forme d’un programme ou d’un pilote qui s’exécute dans l’espace noyau du système d’exploitation. Il recherche des anomalies pouvant signaler l’usage d’un cheat. Pour cela, il vérifie régulièrement l’intégrité de la mémoire du jeu et détecte les hooks et appels système susceptibles de transférer des données falsifiées. Le pilote se charge au démarrage de Windows et analyse le système à la recherche de logiciels jugés dangereux.
Un pilote noyau dispose d’un accès non restreint à la mémoire et au matériel de la machine hôte. Rien n’empêche techniquement un tel programme de lire des sessions de navigateur ou des gestionnaires de mots de passe. Cela ne signifie pas que les anticheat effectuent activement ces lectures, mais l’utilisateur dépend de la bonne volonté de l’éditeur pour qu’elles n’aient pas lieu.
Incidents de sécurité documentés
Entre 2024 et 2026, au moins deux rapports distincts ont décrit des problèmes liés à des anticheat au niveau noyau. Le premier concerne la vulnérabilité CVE-2021-47739, dans Easy Anti-Cheat 4.0 (EAC). Elle permettait à des utilisateurs locaux non privilégiés d’accéder au compte LocalSystem et d’injecter potentiellement du code malveillant. Le problème aurait été découvert en 2021, mais n’a reçu d’identifiant CVE officiel que plusieurs années plus tard.
Le second incident implique Genshin Impact, de Hoyoverse, qui installe un pilote anticheat dédié nommé mhyprot2.sys. Des rançongiciels l’ont détourné pour désactiver à distance les antivirus au niveau du noyau. À cela s’ajoutent des dizaines d’attaques de type BYOVD et des possibilités de rootkit que présenterait un logiciel comme Vanguard.
Un pilote noyau mal codé peut également provoquer des écrans bleus, des blocages système et, dans le pire des cas, des échecs de démarrage.
Exigences matérielles et accès aux jeux
La principale barrière posée par les anticheat modernes réside dans des prérequis système stricts. La plupart des jeux à service continu exigent que Secure Boot et le TPM soient disponibles sur la machine, même lorsque leur apport est limité. Sans ces deux couches matérielles, le jeu refuse de fonctionner. Des PC parfaitement utilisables se trouvent ainsi exclus pour non-respect d’une exigence matérielle imposée.
Les systèmes d’exploitation alternatifs sont concernés de la même manière. L’accès en anneau 0 n’est pas accordé de façon identique sous Linux et sous Windows 11, ce qui rend ces jeux totalement incompatibles avec Linux. Certaines solutions anticheat fonctionnent pourtant sous Linux, même si plusieurs titres se restreignent à un matériel précis, comme Delta Force sur le Steam Deck.
Efficacité et conséquences pour les utilisateurs
La lutte contre les tricheurs et les exploits relève d’un jeu du chat et de la souris. Les acteurs malveillants parviennent généralement assez vite à faire de l’ingénierie inverse ou à trouver une porte dérobée pour réactiver leurs exploits. Les développeurs patchent en continu les vulnérabilités pour limiter ces usages. Aucune solution n’est réellement permanente, et la méthode la plus efficace consiste à révoquer activement l’accès des utilisateurs malveillants et à mettre à jour régulièrement les outils.
Pour l’utilisateur, cela se traduit par un logiciel très intrusif, installé sur le PC, dont les avantages en matière de lutte contre la triche ne sont pas établis, et dont les exigences matérielles empêchent une partie du public de lancer les jeux concernés. Des exemples récents de jeux fonctionnant sans anticheat au niveau noyau existent, notamment Arc Raiders et plusieurs jeux free-to-play de style anime sur Steam.
Confirmé et inconnu
Les faits documentés portent sur l’exécution en anneau 0, les deux incidents de sécurité cités, les prérequis Secure Boot et TPM, l’incompatibilité avec Linux et les pannes système possibles. En revanche, le dossier ne fournit ni mesure d’efficacité comparative, ni date de disponibilité, ni prix, ni évaluation de la fréquence réelle de ces incidents.