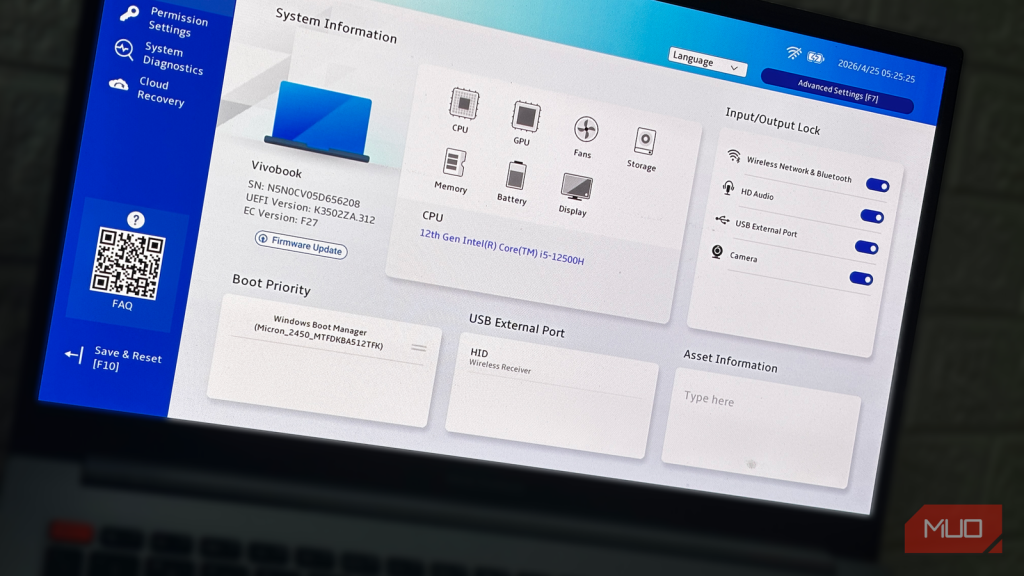
La mise à jour du BIOS a longtemps été perçue comme une opération facultative, réservée aux correctifs de stabilité. Cette époque est révolue : le firmware est désormais au cœur de la sécurité et de l’intégrité matérielle d’un ordinateur. Des mises à jour récentes ont corrigé des défauts électriques qui détruisaient physiquement des processeurs, ainsi que des vulnérabilités permettant à des malwares d’agir avant même le démarrage du système d’exploitation.
Des processeurs qui se dégradaient eux-mêmes
En 2023, Intel a dû faire face à l’un des incidents matériels les plus marquants de ses dernières générations de processeurs. Les puces de 13e et 14e générations, en particulier les modèles i7 et i9 mais aussi certaines références plus abordables, présentaient des instabilités sévères pouvant aller jusqu’à l’arrêt brutal, voire à la détérioration irréversible du silicium.
L’origine du problème combinait plusieurs facteurs. D’une part, la fonction Enhanced Thermal Velocity Boost (eTVB), qui permet aux processeurs hauts de gamme d’atteindre des fréquences boostées à basse température, demandait des tensions incorrectes en raison d’un défaut logiciel. D’autre part, les fabricants de cartes mères appliquaient des limites de puissance et de tension agressives pour extraire davantage de performances, en s’appuyant sur des recommandations Intel jugées trop vagues.
Les lignes de charge (load lines) censées maintenir la stabilité sous forte sollicitation ne remplissaient plus leur rôle : le processeur consommait davantage, chauffait plus, et sa durée de vie se réduisait jusqu’à la panne définitive. Le processeur ne réduisait sa fréquence qu’à partir de 100 °C, un seuil élevé qui laissait le temps aux dégâts de s’installer.
Une correction en plusieurs étapes
La réponse d’Intel a nécessité plusieurs vagues de microcode. Près de quatre mises à jour distinctes ont été publiées pour corriger les problèmes de tension, avant qu’une version plus complète, identifiée comme 0x12F, ne traite l’ensemble des défauts. En parallèle, Intel a dû publier des valeurs par défaut précises pour aider les fabricants de cartes mères à configurer correctement leurs produits, plutôt que de viser la performance maximale au détriment de la fiabilité.
Pour certains utilisateurs, le mal était déjà fait. Des tâches intensives et prolongées ont provoqué des dommages permanents au silicium, avec des processeurs visiblement brûlés et des sockets de carte mère endommagés. Les puces encore sous garantie ont pu être prises en charge via la procédure RMA, mais les autres souffrent d’un phénomène de dérive : un processeur sain qui nécessitait 1,10 V avant l’incident peut réclamer 1,15 V pour rester stable. Ce décalage de tension minimale est désigné sous le terme de Vmin shift.
Un précédent similaire chez AMD
Le problème n’est pas propre à un seul fabricant. Lors du lancement de la série 7000 d’AMD, des processeurs ont subi des tensions SoC excessives, provoquant des dommages aux puces et aux sockets. Les mesures ont montré que certaines cartes mères dépassaient la limite de sécurité de 1,30 V, atteignant environ 1,4 V ou plus.
L’activation du profil EXPO, qui augmente la tension pour la mémoire, contribuait partiellement au phénomène en élevant aussi la tension du SoC. AMD a publié plusieurs mises à jour de firmware AGESA pour plafonner ces tensions selon les modèles. Malgré cela, des cas de processeurs endommagés continuent d’être signalés, dont récemment un Ryzen 7 7800X3D qui a gonflé et brûlé, endommageant également la carte mère.
Des failles qui précèdent le système
Les mises à jour du BIOS ne se limitent pas à la stabilité électrique. Le firmware UEFI, très proche du processeur, peut être exploité par des malwares qui n’attendent pas le démarrage du système d’exploitation pour agir. L’attaque BlackLotus, observée en 2023, contournait Secure Boot, désactivait BitLocker et Microsoft Defender, et prenait le contrôle de la machine.
De la même manière, LogoFAIL et Sinkclose ont affecté le firmware et le processeur, et non uniquement Windows, donnant aux attaquants un accès aux données sensibles. Ces vulnérabilités n’ont été corrigées que par des mises à jour de BIOS ; les firmwares plus anciens laissent les systèmes exposés.
Conséquences pratiques pour les utilisateurs
La mise à jour du BIOS n’est plus une simple opération de maintenance : elle conditionne la sécurité et la longévité du matériel. Un système non mis à jour peut voir son processeur se dégrader sous forte charge ou rester vulnérable à des attaques qui persistent après un formatage.
La procédure elle-même comporte des risques. Une coupure d’alimentation pendant l’écriture peut rendre la carte mère inutilisable. Il est donc conseillé de privilégier une mise à jour par clé USB plutôt que par internet, et de garantir une alimentation stable durant toute l’opération. Les profils ou réglages personnalisés sont généralement réinitialisés aux valeurs d’usine : mieux vaut les sauvegarder avant de lancer la mise à jour.
Ce qui est confirmé, ce qui reste ouvert
Les faits établis couvrent les incidents Intel de 13e et 14e générations, les tensions excessives chez AMD, les numéros de microcode et de firmware AGESA cités, ainsi que les attaques BlackLotus, LogoFAIL et Sinkclose. Les précautions recommandées sont documentées. En revanche, aucune information ne permet de connaître l’ampleur exacte des cas non signalés, l’état des correctifs pour les générations futures, ni la politique de garantie au-delà des procédures RMA déjà engagées.