Un utilisateur a récemment découvert que son voisin se connectait à son réseau Wi-Fi sans autorisation, entraînant des ralentissements fréquents et des interruptions gênantes pour son travail à distance. Après avoir identifié dix appareils connectés à son réseau alors qu’il n’en avait configuré que six, il a décidé de reprendre le contrôle. Cet article détaille les mesures concrètes qu’il a prises pour sécuriser son réseau et vous explique comment appliquer les mêmes protections chez vous.
Détection et constat initial
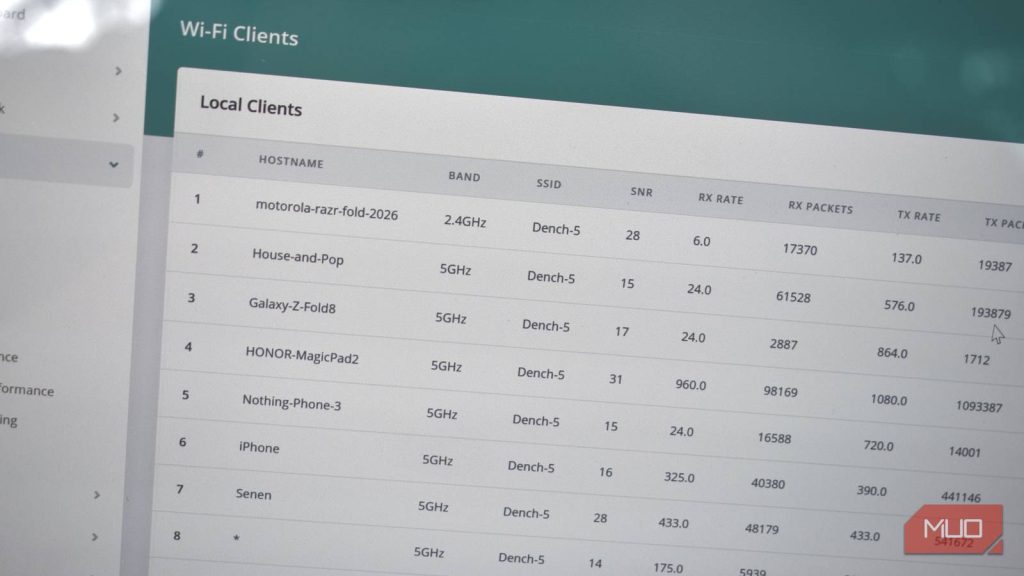
Le problème est apparu sous la forme de lenteurs persistantes sur sa connexion, même en dehors des heures de pointe. Après avoir redémarré son routeur et contacté son fournisseur d’accès, qui n’a signalé aucun problème, il a accédé à l’interface d’administration de son routeur via l’adresse IP habituelle (192.168.0.1 ou 192.168.1.1). Avec les identifiants par défaut, il a consulté la liste des appareils connectés : onze au total, alors qu’il n’en avait enregistré que six.
La cause : son mot de passe Wi-Fi n’avait pas été modifié depuis des années, et des appareils de son voisin conservaient l’ancien accès. Ce n’était pas nécessairement une intention malveillante, mais cela suffisait à dégrader la qualité de sa connexion.
Mesures de sécurisation appliquées
Changement des mots de passe
D’abord, il a changé le mot de passe Wi-Fi en se rendant dans la section réseau de son routeur. En utilisant un mélange de majuscules, minuscules, chiffres et caractères spéciaux, il a éjecté tout appareil non autorisé. Il a également modifié les identifiants d’administration du routeur, qui étaient encore ceux par défaut, afin d’empêcher tout accès malveillant aux paramètres de sécurité.
Mise à niveau du cryptage
Ensuite, il a vérifié le niveau de sécurité sans fil. Son routeur ne supportait pas le WPA3 (le standard le plus récent), mais il a choisi WPA2 avec chiffrement AES, qui reste fiable pour un usage domestique. Il a évité le protocole TKIP, jugé obsolète, et n’a utilisé le mode mixte que si le WPA3 était disponible.
Désactivation de la diffusion SSID
Pour rendre son réseau moins visible, il a désactivé la diffusion de son SSID (le nom du réseau). Ainsi, son Wi-Fi n’apparaît plus dans la liste des réseaux disponibles, et seuls ceux qui connaissent le nom exact peuvent s’y connecter.
Filtrage par adresse MAC
Enfin, il a mis en place un filtrage par adresse MAC. Chaque appareil possède une adresse MAC unique ; en définissant une liste blanche, il a autorisé uniquement ses propres appareils. Il a récupéré ces adresses sur chaque système d’exploitation : Windows, macOS, Linux, Android et iOS, puis il a configuré le filtre dans la section sécurité de son routeur, en mode « autoriser uniquement ».
Rétablissement du dialogue avec le voisin
Bien que ces mesures techniques suffisent à bloquer tout accès non désiré, l’utilisateur recommande d’avoir une conversation amicale avec le voisin concerné. La plupart du temps, il s’agit d’un oubli, et une simple explication des problèmes de bande passante peut éviter toute tension inutile. Cette approche préventive permet de maintenir de bonnes relations tout en protégeant son réseau.
Points clés et incertitudes
Ce cas pratique montre les étapes essentielles : changer les mots de passe par défaut, choisir un cryptage fort, masquer le SSID et configurer le filtrage MAC. Il est confirmé que ces actions ont permis à l’utilisateur de bloquer l’accès non autorisé et de retrouver une connexion stable. Il reste toutefois à rappeler que la méthode exacte varie selon la marque et le modèle du routeur, et que la mise à jour du firmware est vivement conseillée pour bénéficier des dernières protections.