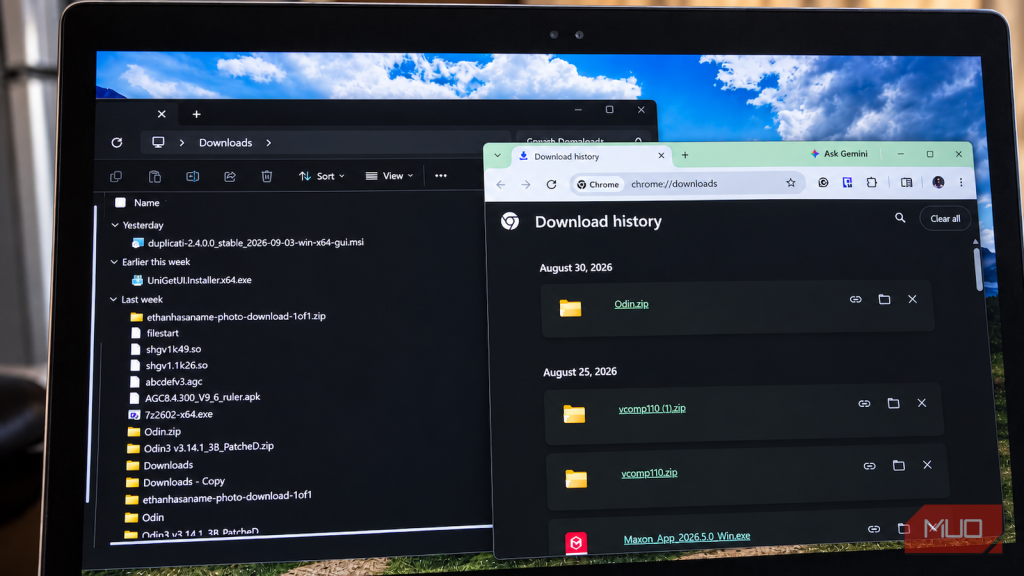
Un fichier PDF, une image ou un installateur téléchargé depuis un navigateur peut sembler identique à un fichier créé localement. Il peut pourtant porter une métadonnée que l’Explorateur de fichiers n’affiche pas par défaut. Cette information d’origine, lue plus tard par le système et certaines applications, explique une partie des avertissements de sécurité qui apparaissent à l’ouverture.
Le mécanisme repose sur les flux de données alternatifs NTFS, ou ADS. Un fichier NTFS peut contenir son flux de données principal, qui correspond au contenu visible, et des flux nommés supplémentaires. Ces flux ne figurent pas comme des fichiers distincts et leur contenu n’entre pas dans la taille affichée par l’Explorateur. Lors d’un enregistrement depuis une source non fiable, navigateurs et autres applications peuvent y attacher un flux nommé Zone.Identifier, qui contient le marqueur d’origine du web, ou MotW. Le téléchargement par navigateur est le cas le plus courant, mais toutes les méthodes d’obtention d’un fichier ne génèrent pas ce marqueur.
Ce que contient le flux Zone.Identifier
Le contenu du flux est consultable depuis une invite de commandes ou PowerShell. Sur un téléchargement classique, il comporte une valeur ZoneId qui situe le fichier dans une zone de sécurité Windows : 0 pour l’ordinateur local, 1 pour l’intranet local, 2 pour les sites de confiance, 3 pour Internet et 4 pour les sites restreints. Un téléchargement effectué via un navigateur affiche le plus souvent ZoneId=3.
Cette valeur ne signifie pas que Windows a jugé le fichier malveillant. Elle indique qu’il provient de la zone Internet, information que d’autres logiciels utilisent pour décider de son traitement. Selon l’application à l’origine du flux, HostUrl et ReferrerUrl peuvent aussi apparaître et consigner l’adresse de téléchargement et la page d’origine. Leur présence n’est toutefois pas systématique. Le flux constitue ainsi une petite trace d’origine attachée au fichier téléchargé.
Des effets visibles sur les avertissements et les exécutions
Le marqueur ne procède à aucune analyse du contenu et n’évalue pas sa fiabilité. Il enregistre une provenance, que des composants de Windows et des applications exploitent ensuite. Dans les propriétés d’un fichier téléchargé, un message peut signaler qu’il provient d’un autre ordinateur et qu’il peut être bloqué pour protéger la machine : il découle des informations de zone stockées.
Microsoft Defender SmartScreen, intégré au contrôle des applications et du navigateur, peut appliquer des vérifications de réputation lors de l’exécution d’applications et d’installateurs téléchargés. Sa décision ne dépend pas du seul flux Zone.Identifier : elle prend aussi en compte le hachage du fichier, sa signature numérique, la réputation de l’éditeur ou l’historique de téléchargement. L’information de provenance Internet indique au système que l’exécutable est arrivé par téléchargement.
Dans Microsoft Office, les documents issus d’emplacements potentiellement dangereux peuvent s’ouvrir en mode Protégé, avec édition et contenu actif restreints. Les versions modernes de Microsoft 365 bloquent également les macros VBA par défaut lorsqu’un fichier Office porte un marqueur d’origine Internet. Sous des stratégies PowerShell telles que RemoteSigned, un script non signé téléchargé depuis Internet ne s’exécute normalement pas avant d’être signé ou débloqué explicitement.
La case Débloquer présente dans les propriétés d’un fichier correspond à ce mécanisme. La cocher ne lance pas d’analyse de sécurité : Windows supprime les informations de marqueur d’origine. La commande PowerShell Unblock-File produit le même effet en retirant le flux Zone.Identifier. Le contenu du fichier reste inchangé, mais les logiciels qui s’appuient sur le marqueur ne le considèrent plus comme provenant d’Internet. Retirer le marqueur supprime donc un contexte de sécurité, pas un éventuel risque présent dans le fichier.
Le marqueur se perd ou se propage selon les manipulations
Le marqueur n’est conservé que tant que le système de fichiers et les logiciels qui traitent le fichier le préservent. Sur un volume NTFS, le renommer ou le déplacer ailleurs sur le même volume ne supprime pas le flux Zone.Identifier. En revanche, une copie vers un support FAT32 ou exFAT ne peut pas conserver ce flux dans la même forme : Windows peut avertir que certaines propriétés ne peuvent pas être copiées, puis poursuivre sans elles.
Les archives illustrent une autre limite. Un fichier ZIP téléchargé peut lui-même porter le marqueur d’origine, et l’extraction par Windows peut propager cette information aux fichiers qu’il contient, empêchant la compression de contourner les protections qui s’y appuient. Les utilitaires d’archivage tiers ne traitent pas toujours correctement ces métadonnées. La vulnérabilité CVE-2025-0411, divulguée pour 7-Zip, concernait certaines versions anciennes qui pouvaient ne pas propager le marqueur lors de l’extraction d’archives imbriquées spécialement conçues. Une charge malveillante pouvait alors émerger sans le marqueur d’origine Internet utilisé par Windows pour décider d’afficher des avertissements supplémentaires. Le problème a été corrigé dans 7-Zip 24.09.
Ce qui est établi et ce qui dépend du contexte
Les flux de données alternatifs font partie de NTFS depuis les débuts de Windows NT, avec des usages initiaux liés à la compatibilité avec des fourches de fichiers de type Macintosh. Le marqueur d’origine des téléchargements s’appuie sur ce mécanisme. Il est donc établi que le téléchargement par navigateur peut attacher un flux Zone.Identifier contenant une zone de sécurité, et que certaines protections de Windows, d’Office et de PowerShell s’appuient sur cette information.
En revanche, la présence du marqueur n’est pas garantie pour toutes les méthodes de transfert, et son maintien dépend du système de fichiers, de l’outil d’extraction et des actions effectuées sur le fichier. Le contenu exact du flux, notamment la présence de HostUrl ou ReferrerUrl, varie selon l’application qui l’a créé. Windows Sandbox permet de tester un fichier suspect dans un environnement isolé sur les éditions prises en charge, mais cette possibilité ne renseigne pas sur la fiabilité du fichier lui-même.